
Извлечение данных из Apple TV 4K второго поколения
24 сентября, 2026, Vladimir KatalovРубрика: «Новость Элкомсофт», «Полезные советы», «Разное»
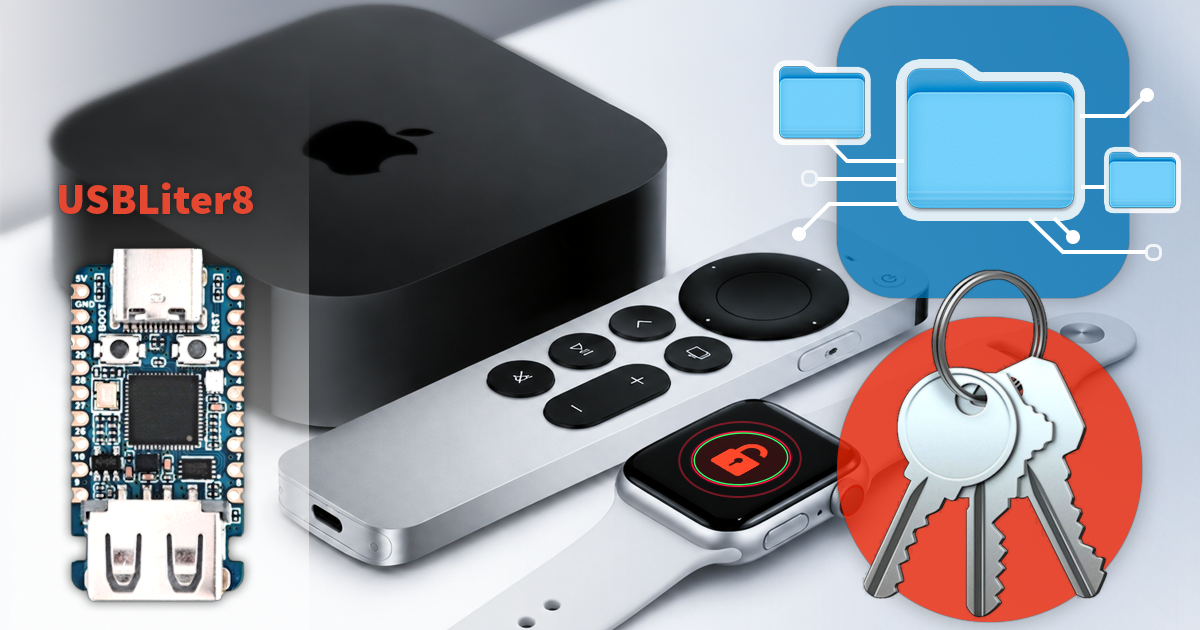
В iOS Forensic Toolkit появилась поддержка низкоуровневого извлечения данных на уровне загрузчика для Apple TV 4K второго поколения. Если первое поколение приставки поддерживало эксплойт checkm8, то вторая версия построена на более свежем чипе, для которого потребовался новый эксплойт — usbliter8. Для его работы нужен специальный адаптер на базе микроконтроллера RP2350 с нашей прошивкой.
Что понадобится
- Компьютер с macOS или Linux и установленным iOS Forensic Toolkit 10.11 (версия для Windows уже поддерживает usbliter8, но пока находится на стадии тестирования)
- Плата микроконтроллера на чипе RP2350 (рекомендуем Waveshare RP2350 USB-A)
- Файл прошивки usbliter8 для платы: https://github.com/Elcomsoft/usbliter8
- Адаптер Foxlink (у Apple TV 4K нет внешнего USB-порта, но под разъемом RJ-45 есть скрытый порт Lightning; адаптер Foxlink X892 GoldenEye открывает к нему доступ)
- DCSD-адаптер или кабель Colobus для перевода приставки в режим DFU
Прошивка платы (выполняется один раз)
- Зажмите и удерживайте кнопку на плате
- Подключите плату к компьютеру через кабель USB-C
- Отпустите кнопку; компьютер распознает плату как обычный съемный накопитель (флешку)
- Скопируйте файл прошивки usbliter8 на плату
- Подождите пару секунд — плата готова к работе
Перевод Apple TV в режим DFU: способ A (через адаптер DCSD)
- Отключите кабель питания Apple TV
- Подключите к Apple TV адаптер Foxlink, а затем переходник DCSD
- Подключите адаптер DCSD к компьютеру
- Подключите Apple TV к питанию; приставка автоматически перейдет в режим DFU
Перевод Apple TV в режим DFU: способ B (через кабель Colobus)
- Подключите адаптер Foxlink и кабель Colobus к Apple TV
- Подключите кабель Colobus к компьютеру (https://github.com/tihmstar/colobus_hardware)
- Подключите Apple TV к питанию
- Нажмите кнопку DFU на кабеле Colobus — Apple TV практически мгновенно перейдет в режим DFU
- Выполните команду
./EIFT_cmd info, чтобы убедиться, что устройство находится в режиме DFU
Применение эксплойта
- Подайте питание на плату через разъем USB-C
- Отключите Apple TV от компьютера и подключите приставку к разъему USB-A на плате микроконтроллера
- Обратите внимание на светодиод платы: он дважды мигнет, после чего загорится постоянным зеленым светом (эксплойт применен)
- Отключите Apple TV от платы и снова подключите приставку к компьютеру
- Выполните команду
./EIFT_cmd info— в выводе должно быть указано, что Apple TV находится в режиме DFU и эксплойт usbliter8 успешно применен
В рамках этой сессии плата вам больше не понадобится.
Команды для извлечения данных
Команды здесь точно такие же, как и при извлечении через checkm8 для Apple TV 4K первого поколения. Подробные инструкции можно найти в статьях в конце раздела.
| Команда | Назначение |
|---|---|
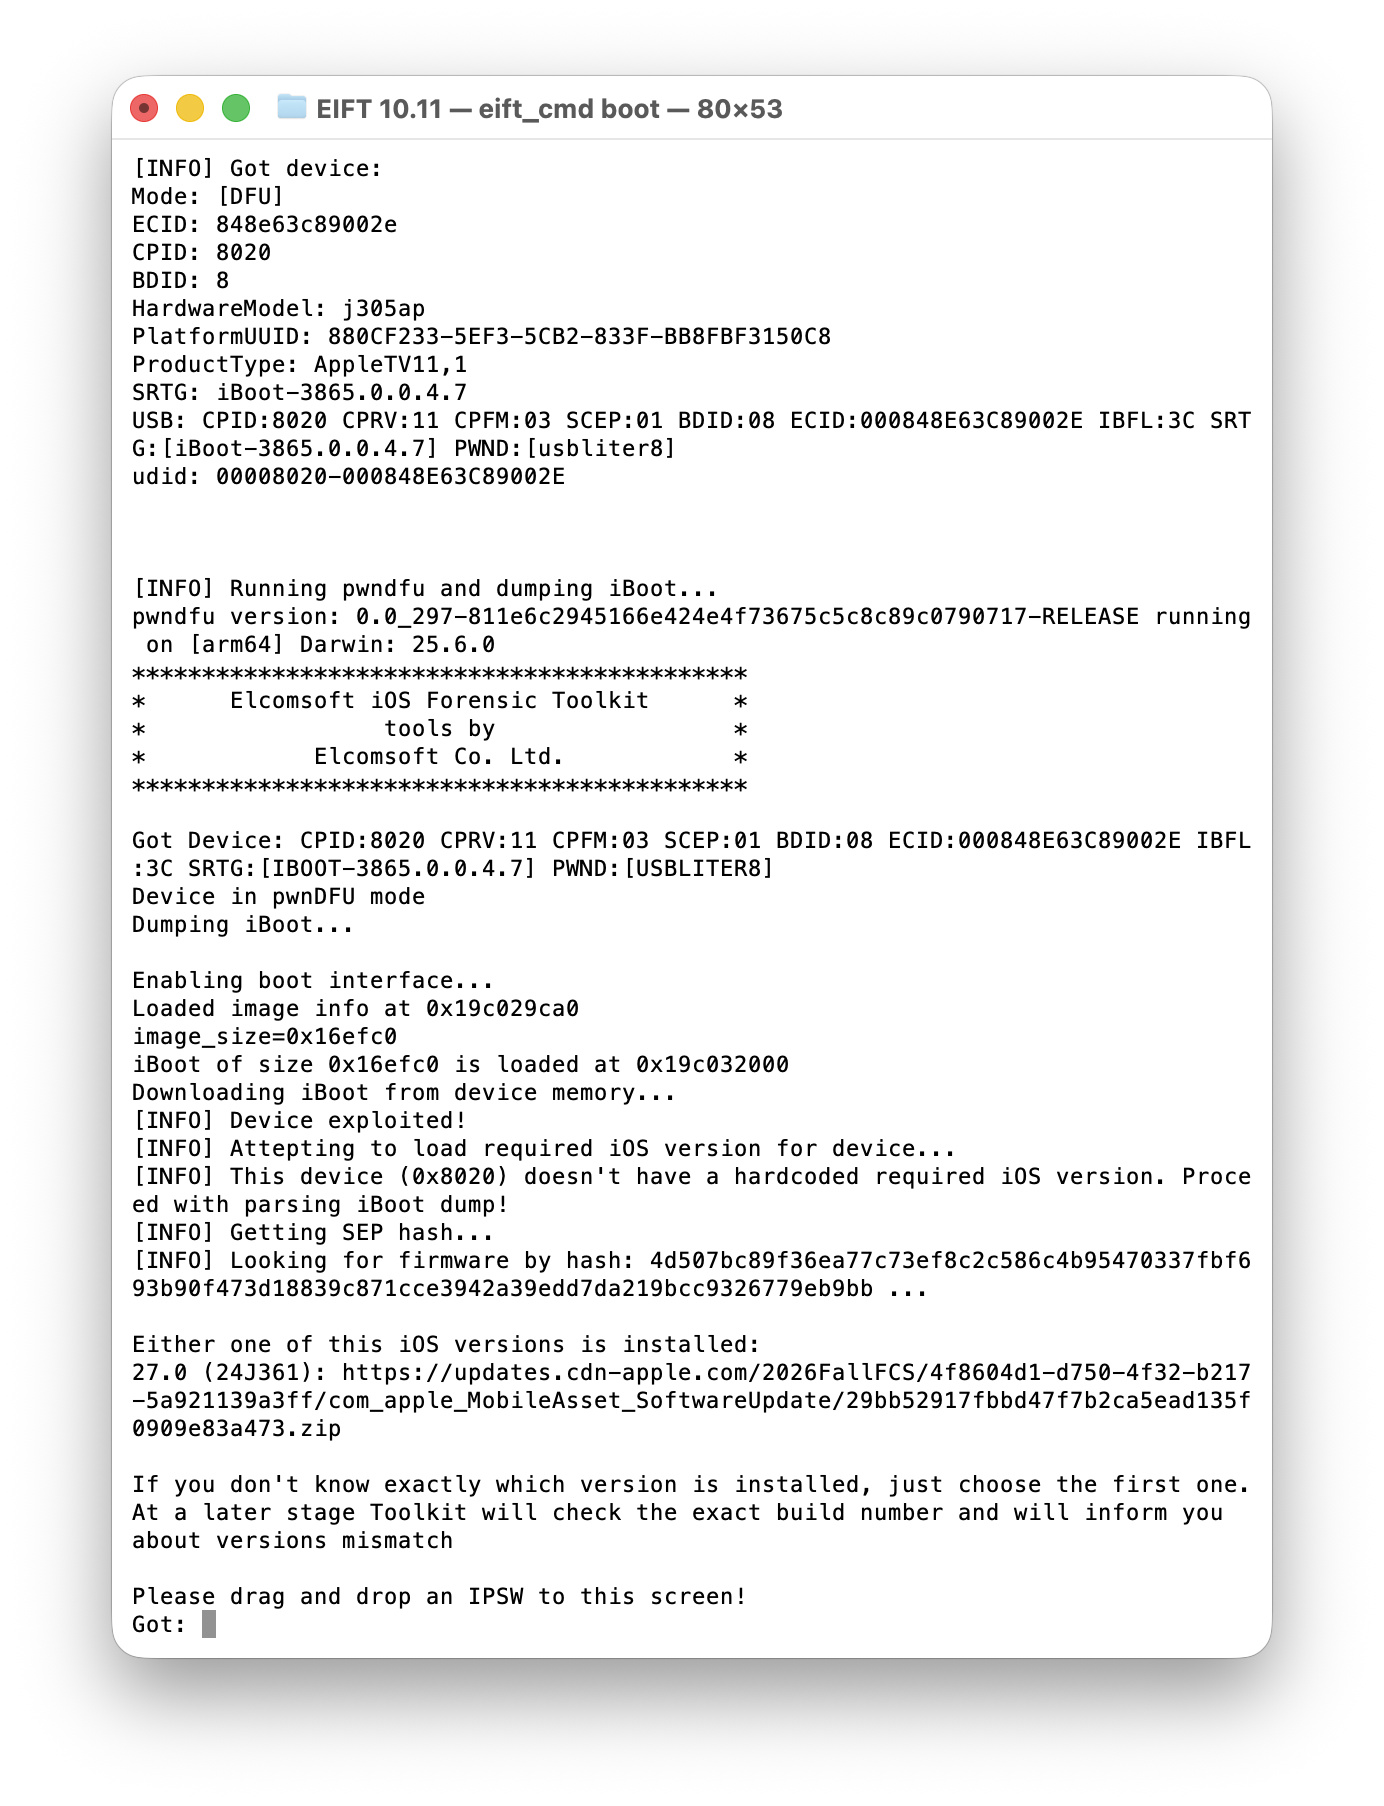
./EIFT_cmd boot |
Запускает ramdisk. Утилита определяет версию tvOS и выводит одну или несколько ссылок на прошивки. Используйте последнюю ссылку в списке. Полные образы IPSW для Apple TV встречаются редко, поэтому тулкит также принимает образы OTA-обновлений. |
./EIFT_cmd ramdisk unlockdata |
Разблокирует раздел данных и монтирует его в режиме «только для чтения». Код блокировки при этом не запрашивается — на приставках он не поддерживается. Если не сработает, используйте loadnfcd и далее unlockdata -s |
./EIFT_cmd ramdisk keychain -o {filename} |
Извлекает и расшифровывает связку ключей (keychain). |
./EIFT_cmd ramdisk tar -o {filename} |
Создает образ файловой системы. Контрольная сумма рассчитывается прямо в процессе извлечения. |
./EIFT_cmd ssh halt |
Выключает Apple TV. |
Полезные материалы
- Извлечение данных из Apple TV 3, 4 и 4K посредством checkm8: шпаргалка
- Низкоуровневое извлечение Apple TV и tvOS 26: первые успехи
- Перевод Apple TV 3 (2012-2013), Apple TV 4/HD (2015) и Apple TV 4K (2017) в режим DFU
- checkm8: Особенности использования, проблемы и решения
Заключение
Подытожим. Для работы вам понадобятся переходники и плата контроллера, которую нужно будет прошить нашей прошивкой. Основная сложность — в необходимости найти подходящие адаптеры для скрытого порта Lightning. Как только на плате загорится ровный зеленый индикатор, весь дальнейший процесс сводится к стандартным действиям по извлечению данных через загрузчик.
REFERENCES:
Elcomsoft iOS Forensic Toolkit
Elcomsoft iOS Forensic Toolkit – специализированный инструмент для проведения криминалистического анализа устройств, работающих под управлением Apple iOS. Для анализа доступна вся пользовательская и системная информация, а также зашифрованные данные из системного хранилища (связка ключей).
- iOS Forensic Toolkit 8.70: поддержка всех версий Apple Watch и офлайновая установка агента-экстрактора15 May, 2025
- Elcomsoft System Recovery 8.34: высокая скорость снятия образов и масса новых возможностей 29 April, 2025
- Быстрый просмотр событий Windows в Elcomsoft System Recovery 19 December, 2024
- iOS Forensic Toolkit 8.62: работа над ошибками22 November, 2024
- Elcomsoft Distributed Password Recovery получил функцию балансировки нагрузки14 November, 2024
