
iOS Forensic Toolkit 10.13: извлечение данных приложений на всех версиях iOS 26
17 ноября, 2026, Vladimir KatalovРубрика: «Новость Элкомсофт», «Полезные советы»
В iOS Forensic Toolkit 10.13 появился вариант низкоуровневого извлечения, который работает на всём диапазоне iOS и iPadOS 26, с 26.0 по 26.7.3 включительно. Поддерживаются все устройства, на которых работает iOS/iPadOS 26, в том числе линейка iPhone 17 и iPad на процессорах M5. Агент устанавливается без подключения к компьютеру, так что извлечь данные можно и из iPhone с включённой защитой украденного устройства. Извлекается частичный образ файловой системы, в основном данные сторонних приложений.
Две маленьких проблемы
Предположим, вы работаете в тепличных условиях: iPhone разблокирован, код блокировки — известен. Казалось бы, никакой проблемы извлечь из такого устройства данные — нет. За исключением буквально двух маленьких проблем.
Во-первых, для извлечения полной файловой системы (не говоря уже о расшифровке связки ключей) нужен эксплойт ядра. В образе файловой системы данных гораздо больше, чем в резервной копии: там и системные базы, и связка ключей целиком, и данные всех приложений. Чтобы до всего этого добраться, нужен доступ к ядру; на свежих процессорах Apple придётся ещё и обойти аппаратную защиту.
Во-вторых, не будем забывать про «защиту украденного устройства», которая блокирует сопряжение, если iPhone находится вне знакомых мест. В таких случаях для привязки телефона к компьютеру (это необходимое условия для снятия резервной копии) нужен Face ID или Touch ID. Криминалистическая лаборатория — место, «незнакомое» по определению. Кстати, в iPadOS такой защиты нет: для привязки по-прежнему достаточно кода блокировки.
Вторую проблему мы частично решили раньше, научившись устанавливать агент по воздуху: Обход «Защиты украденного устройства»: альтернативные способы установки агента-экстрактора. Сопряжение для этого не нужно, но без эксплойта ядра агент не может даже создать резервную копию.
Побег из песочницы
Новый способ опирается на уязвимость другого класса, позволяющую осуществить так называемый «побег из песочницы» — то есть, дать для заданного приложения доступ к «песочницам» (данным) соседних приложений. Агенту доступны следующие папки:
/var/mobile/Containers/Data/Application/*
/var/mobile/Containers/Shared/AppGroup/*
/var/mobile/Containers/Data/InternalDaemon/*
/var/mobile/Containers/Data/PluginKitPlugin/*
Данные приложений лежат в первых двух. Data/Application — основная папка, здесь у каждого приложения своя песочница. В Shared/AppGroup хранятся общие контейнеры групп приложений. Их используют приложение со своими расширениями или несколько программ одного разработчика с общими данными. По сути, это расширенная песочница. Именно здесь хранит основную базу, в частности, Telegram.
Так что же всё-таки извлекается?
Данные приложений, в основном — сторонних (не встроенных в систему). Большая часть системных данных — недоступна.
| Извлекается | Не извлекается |
|---|---|
| Приложения: приложения Яндекса (GO, Браузер, Диск, Навигатор, Путешествия), 2ГИС, Ozon, Wildberries | Системные базы данных |
| Соцсети и мессенджеры: Telegram, ВКонтакте, Одноклассники, MAX, VK, Threema | Журнал звонков |
| Почтовые клиенты: Яндекс Почта, Outlook, Gmail, почта mail.ru | Системная адресная книга |
| Банковские, навигационные и геолокационные приложения | Медиатека |
| «Заметки» Apple (в них иногда можно найти пароли) | Связка ключей |
В групповых контейнерах могут найтись и другие данные Apple. Сколько их там, предстоит выяснить разработчикам программ для анализа.
Большую часть пробелов закрывает расширенное логическое извлечение. С ним становятся доступными фотографии, пароли из связки ключей, общие файлы и журналы. Если устройство удаётся сопрячь с компьютером, используйте оба способа; порядок роли не играет. Оба способа безопасны, с известным кодом блокировки устройство получится разблокировать, даже если оно внезапно перезагрузится.
Когда применять
Выбор зависит от версии ОС и от того, удаётся ли сопрячь устройство («Защита украденного устройства»).
- iOS 26.0–26.7.3, защита украденного устройства включена, биометрии владельца нет. Сопряжение по проводу заблокировано, логическое извлечение тоже. Установите агент по воздуху и извлеките данные приложений.
- iOS/iPadOS 26.0–26.7.3, сопряжение возможно (защита выключена, есть биометрия владельца или это iPad). Расширенное логическое извлечение и агент-экстрактор, в любом порядке.
- Версии iOS, для которых есть эксплойт ядра. Полное извлечение файловой системы даёт заметно больше данных. Поддерживаемые версии перечислены в таблице совместимости в руководстве пользователя.
- iOS/iPadOS 27. Поддержка версий 27.0–27.2.1 в работе и появится в следующем обновлении.
«Чей папка?»
Папки контейнеров названы по UUID, и по имени папки невозможно понять, какому приложению она принадлежит. Проще всего определить владельца по файлу .com.apple.mobile_container_manager.metadata.plist: он лежит внутри каждого контейнера и содержит его идентификатор; далее будем называть его описателем.
Агент-экстрактор успешно извлекает описатели из папок Data/Application, но в Shared/AppGroup прав на чтение этих файлов у агента не хватает. Сами данные групповых контейнеров извлекаются полностью, недостаёт только описателей.
Существуют альтернативные другие способы сопоставить папку с приложением, но, видимо, знают о них не все авторы программ для анализа. Подробнее о группах приложений и описателях контейнеров см. статью iOS Application Groups & Shared data в блоге Swift Forensics (на английском).
«Мобильный Криминалист» и Telegram
Мы извлекли данные новым способом из нескольких телефонов и разобрали образы в «Мобильном Криминалисте». Данных Telegram МК не нашёл; при этом в образе они были: база Telegram лежала в своём групповом контейнере, не хватало только описателя. Похоже, МК определяет владельца группового контейнера исключительно по plist-файлу и без него пропускает папку целиком. Строить разбор самого популярного мессенджера на единственном служебном файле — решение, мягко говоря, ненадёжное.
Разработчикам «Мобильного Криминалиста» мы решили помочь. Мы сформировали нужный plist, положили его в контейнер Telegram и снова открыли образ. На этот раз МК разобрал Telegram прекрасно: нашлось более 200 тысяч артефактов Telegram (а было всего 347). Изменились и агрегированные счётчики сообщений, контактов, звонков и событий, пополнившись данными из контейнера Telegram:
| Раздел МК | Без описателя | С описателем |
|---|---|---|
| Telegram Messenger | 347 | 218 025 |
| Сообщения | 55 314 | 118 323 |
| Контакты | 2 194 | 26 901 |
| Звонки | 261 | 780 |
| Лента событий | 78 561 | 159 922 |
Без описателя эксперт увидел бы меньше половины переписки и меньше десятой части контактов. Ниже — разбор одного и того же извлечения в МК до и после.
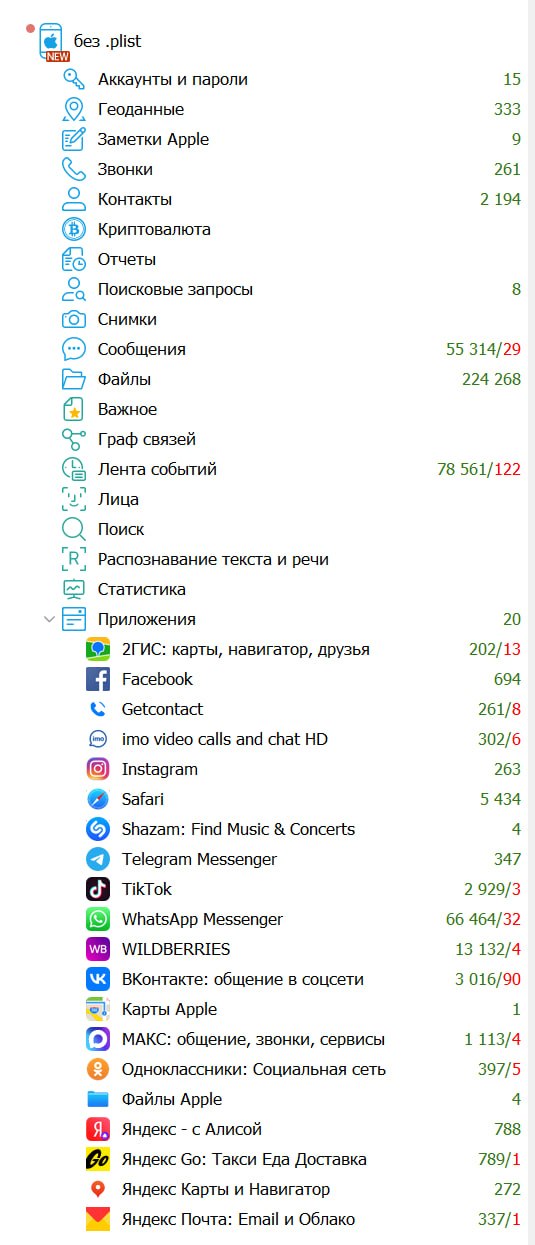
Без описателя: в разделе Telegram Messenger 347 записей.
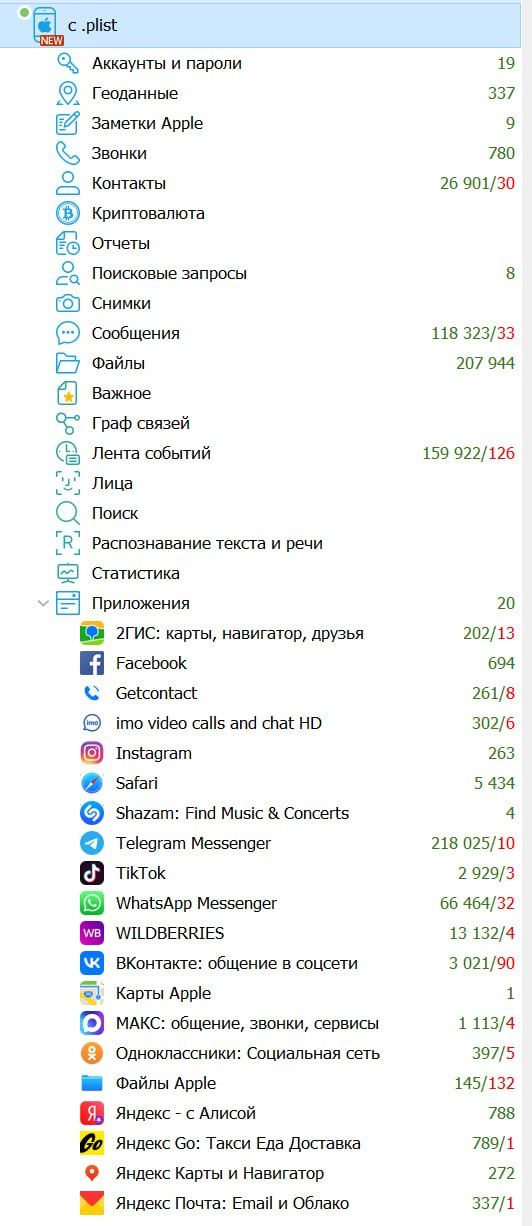
С описателем: в разделе Telegram Messenger 218 025 записей.
Для сравнения: старая версия Magnet AXIOM с такими образами тоже не справлялась. Текущая разбирает их и без описателей.
Утилита «Описатели контейнеров iOS»
Чтобы не собирать plist-файлы вручную, мы сделали небольшую утилиту, скачать которую можно по ссылке.
На входе она получает папку с распакованным извлечением, находит контейнеры без описателей и создаёт недостающие файлы прямо на своих местах. Каждый файл воссоздаётся в том виде, в каком он оказался бы в образе того же устройства при полном извлечении файловой системы.
Описатель создаётся, только когда есть два независимых подтверждения того, что папка принадлежит конкретному приложению. Источники подтверждений:
- запись в кэше LaunchServices (
com.apple.LaunchServices-*.csstore), связывающая идентификатор группы с приложением; - журналы самого приложения с путями к контейнеру;
- подлинный описатель приложения из его папки в
Data/Application.
Папки без подтверждений помечаются в журнале как unconfirmed и остаются как есть.
Утилита умеет создать описатель как только для Telegram, так и для всех контейнеров, где его нет. Второй вариант пригодится, если ваша программа для анализа не разберёт какие-то другие приложения.
Как пользоваться
- Распакуйте извлечение (.tar) в новую папку.
- Запустите утилиту.
- Нажмите Обзор… и выберите папку с извлечением.
- Нажмите НАЙТИ ВСЕ .PLIST. В журнале появятся все контейнеры с их идентификаторами.
- Чтобы создать описатель только для Telegram, нажмите СОЗДАТЬ TELEGRAM PLIST. Для всех контейнеров без описателей — СОЗДАТЬ ВСЕ PLIST.
- Откройте папку в программе для анализа.
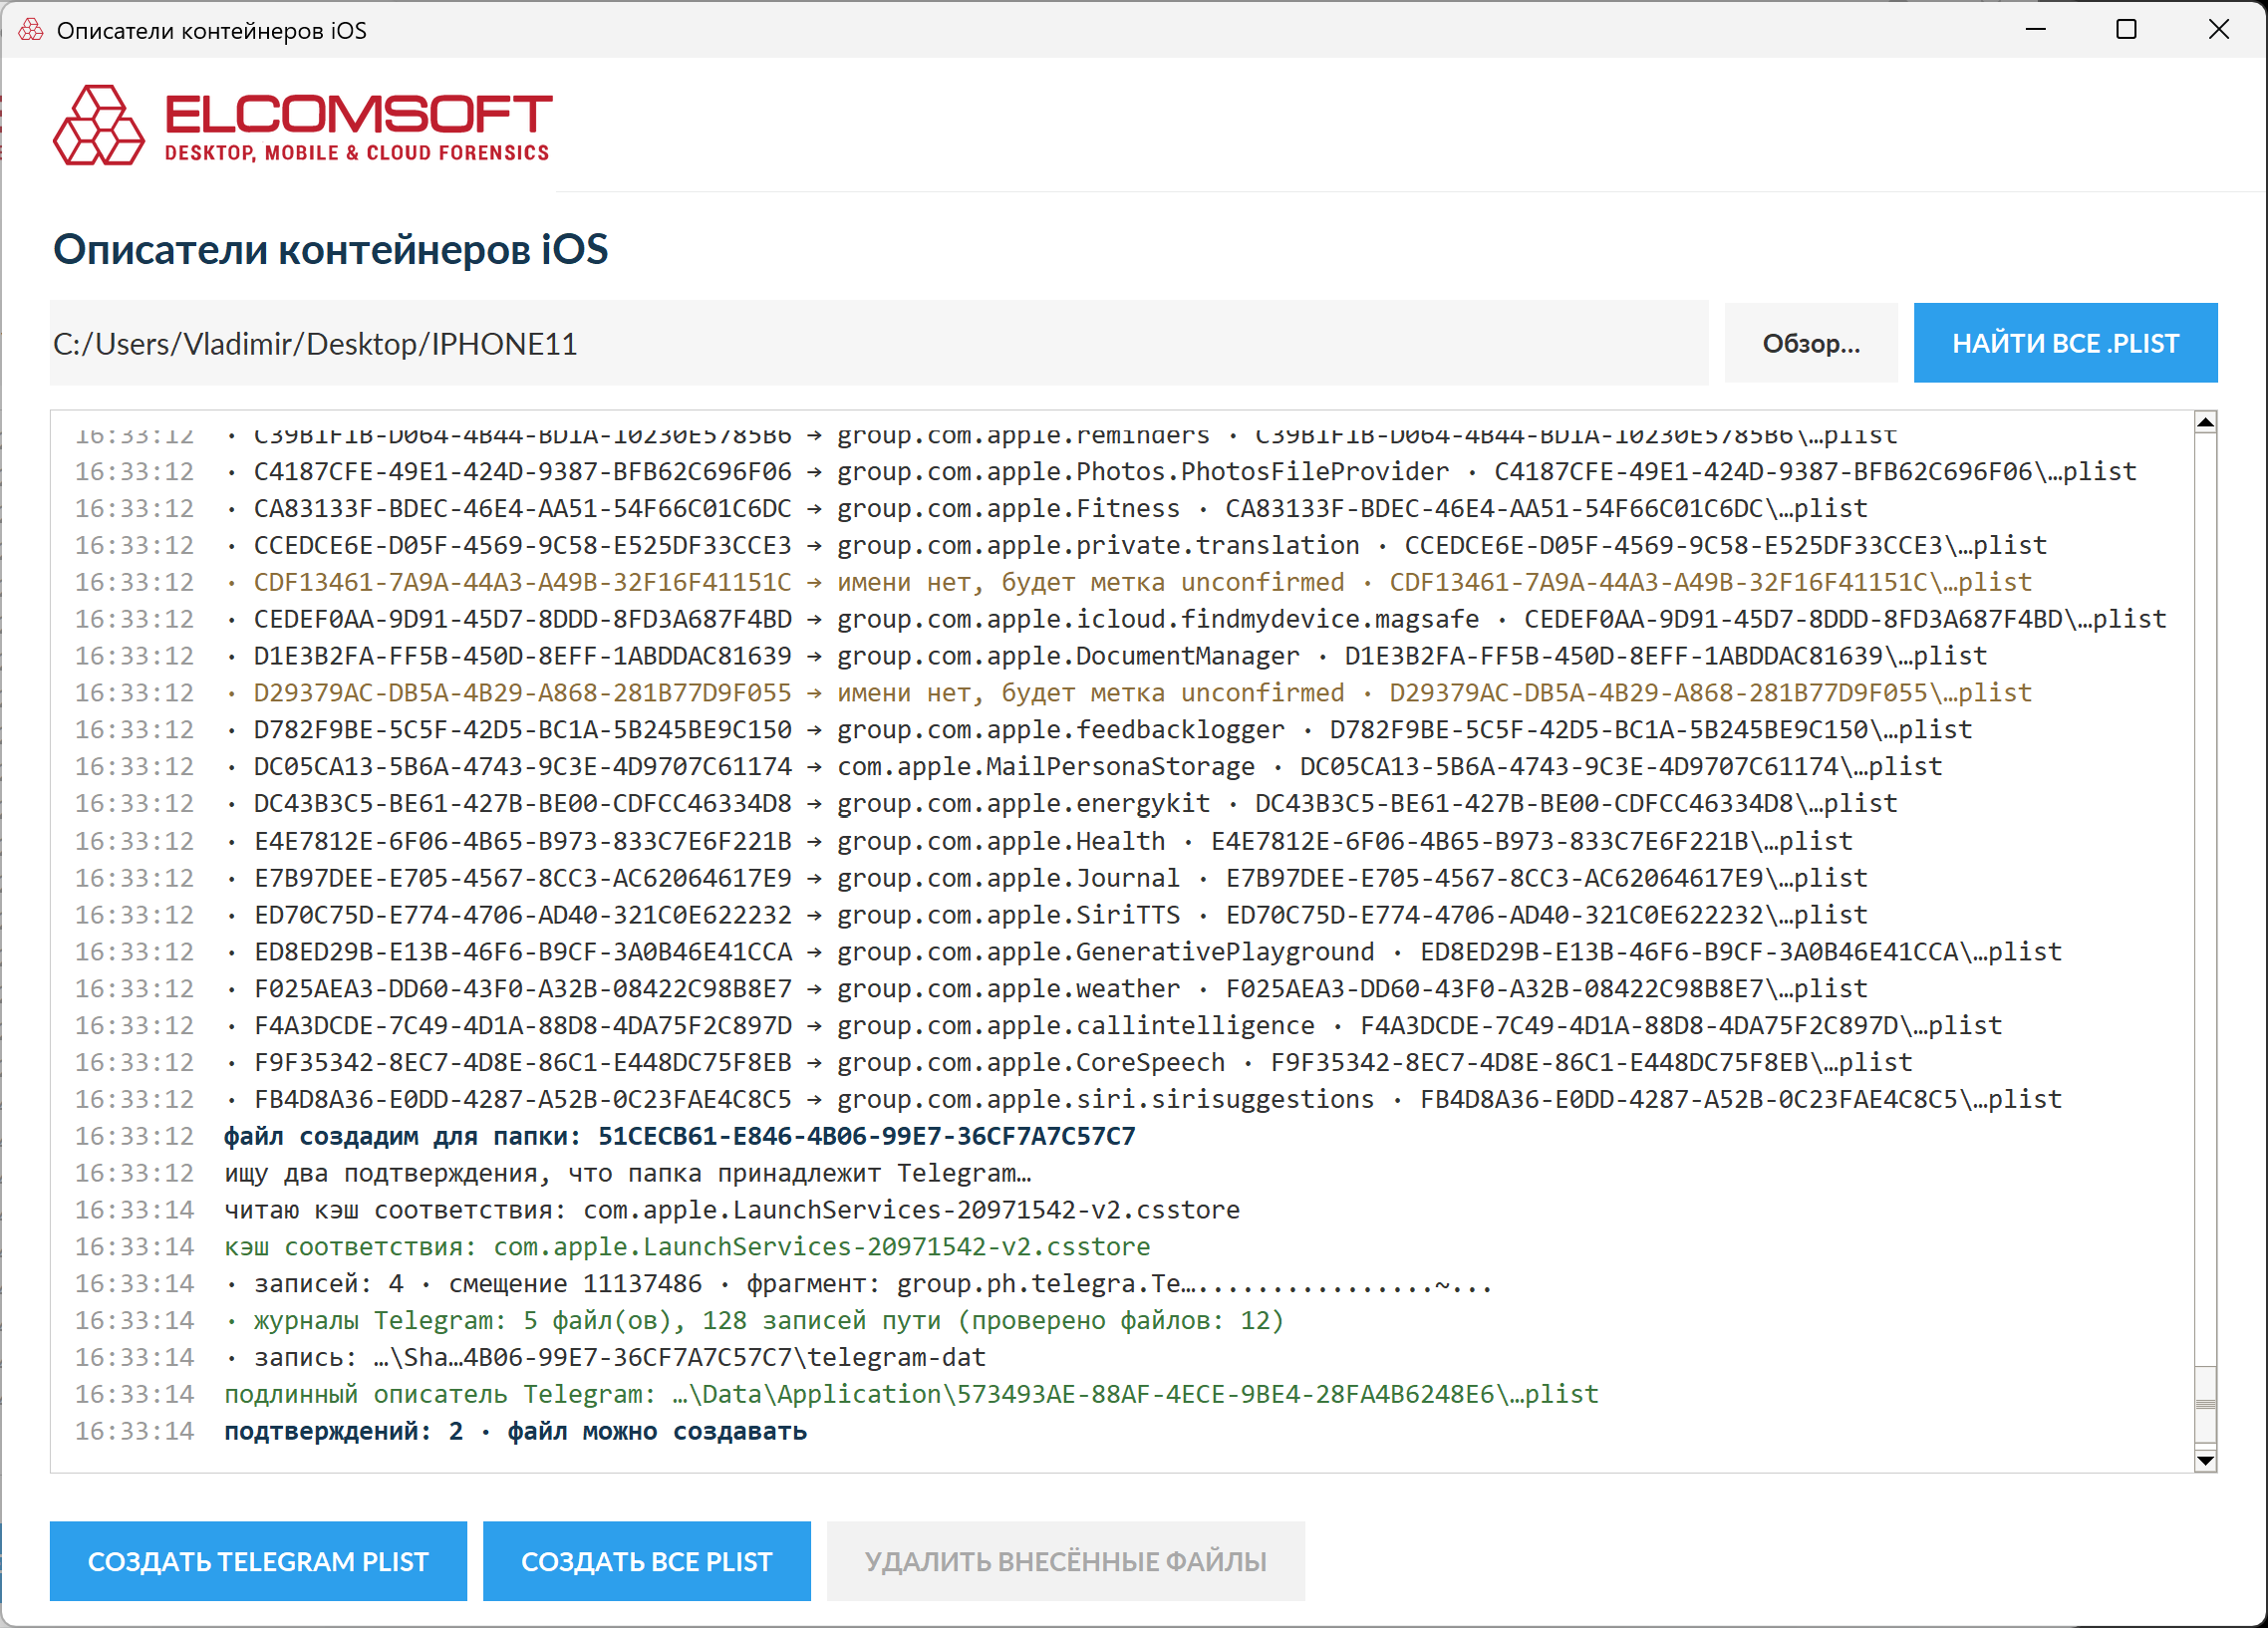
Журнал после нажатия НАЙТИ ВСЕ .PLIST: для группового контейнера Telegram найдены два подтверждения.
Кнопка УДАЛИТЬ ВНЕСЁННЫЕ ФАЙЛЫ удаляет всё, что создала утилита. Откат работает до перезапуска программы.
Документируйте изменения
Созданные утилитой файлы plist занимают место оригинальных (которые были недоступны). После её работы в образе появляются файлы, которые агент-экстрактор с устройства не извлекал. Это нужно тщательно задокументировать:
- сохраните исходный .tar и его хеш, а утилиту запускайте на распакованной копии;
- сохраните журнал утилиты: в нём записаны размер и SHA-256 каждого созданного файла;
- укажите в заключении, для каких контейнеров созданы описатели и какие подтверждения были найдены.
Исходный код
Исходники утилиты на Python с описанием и инструкцией скоро появятся в репозитории Элкомсофт на GitHub.
Мы считаем эту утилиту временным решением. Надеемся, что разработчики программ для анализа, которые опираются на описатели, скоро научатся надёжнее определять владельца папки и добавят поддержку частичных извлечений. Тогда утилита станет не нужна.
Итог
iOS Forensic Toolkit 10.13 извлекает данные приложений из любых iPhone и iPad под управлением iOS/iPadOS с 26.0 по 26.7.3, в том числе с включённой защитой украденного устройства. Если устройство удаётся сопрячь, дополните его расширенным логическим извлечением. Прежде чем доверять результатам анализа, проверьте, видит ли ваша программа групповые контейнеры. Если нет, поможет утилита «Описатели контейнеров iOS».
REFERENCES:
Elcomsoft iOS Forensic Toolkit
Elcomsoft iOS Forensic Toolkit – специализированный инструмент для проведения криминалистического анализа устройств, работающих под управлением Apple iOS. Для анализа доступна вся пользовательская и системная информация, а также зашифрованные данные из системного хранилища (связка ключей).
- iOS Forensic Toolkit 8.70: поддержка всех версий Apple Watch и офлайновая установка агента-экстрактора15 May, 2025
- Elcomsoft System Recovery 8.34: высокая скорость снятия образов и масса новых возможностей 29 April, 2025
- Быстрый просмотр событий Windows в Elcomsoft System Recovery 19 December, 2024
- iOS Forensic Toolkit 8.62: работа над ошибками22 November, 2024
- Elcomsoft Distributed Password Recovery получил функцию балансировки нагрузки14 November, 2024
