
Низкоуровневое извлечение Apple HomePod mini
9 октября, 2026, Vladimir KatalovРубрика: «Новость Элкомсофт», «Полезные советы», «Разное»
Мы обновили iOS Forensic Toolkit 10.12, добавив извлечение образа файловой системы и связки ключей из Apple HomePod mini. Наш продукт стал первым и единственным на рынке решением для низкоуровневого извлечения данных из умной колонки. В основе метода лежат загрузочный эксплойт usbliter8 и адаптер, который придётся заказать или изготовить самостоятельно.
Модели HomePod
Всего есть три модели HomePod на разных процессорах. В официальных характеристиках они опущены, поэтому ориентируйтесь по странице идентификации моделей:
- HomePod (1-го поколения): процессор A8. Извлечение через checkm8 (см. Исследование HomePod: эксплойт checkm8 и извлечение данных).
- HomePod mini: чип S5 (как в Apple Watch Series 5). В этой статье речь пойдёт о ней.
- HomePod (2-го поколения): чип S7 (как в Apple Watch Series 7). Пока не поддерживается.
По архитектуре процессор S5 близок к чипу A12, который устанавливался в iPhone Xs и Xr. Линейка A12 уязвима для usbliter8, однако код эксплойта был переписан под этот чип и конфигурацию колонки.
Зачем исследовать умную колонку
В первую очередь — потому, что это возможно: в колонке невозможно установить код блокировки, поэтому извлечение и расшифровка данных не представляют проблем для специалиста. Да, в HomePod mini содержится меньше данных, чем в телефоне, но это — стационарное устройство, которого могло работать в помещении годами. Из неё можно извлечь:
- связку ключей: сохранённые пароли Wi-Fi, Apple ID и UDID (можно использовать для запроса в Apple) и сервисные токены;
- список обнаруженных Bluetooth-устройств: телефоны, часы, ноутбуки, другие HomePod, Apple TV и сторонние аксессуары;
- различные виды активности: запуск и паузы музыки, вызовы Siri, сетевой трафик и системные обновления.
Ещё раз напомним, что код блокировки колонку не защищает: без экрана и клавиатуры его физически невозможно задать. Обратная сторона — без кода блокировки система не получает доступа к данным iCloud со сквозным шифрованием. Извлечённая связка ключей содержит преимущественно локальные записи устройства. Исключение — пароли Wi-Fi: они синхронизируются независимо от подключения к конкретной сети.
Что потребуется
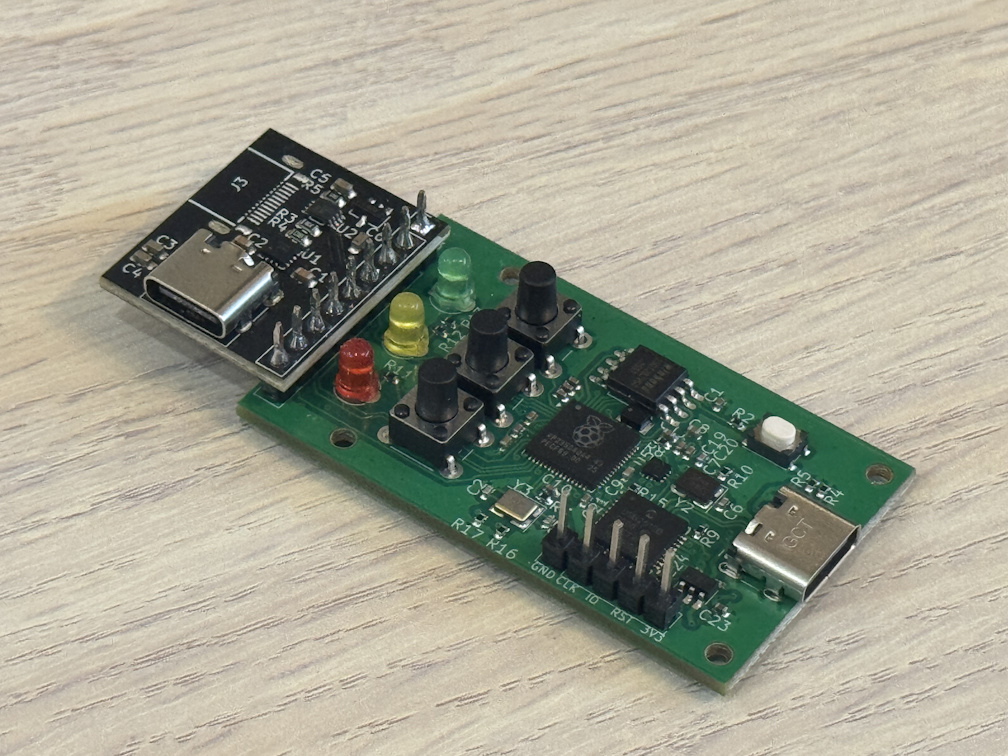
Главный компонент — DIY-адаптер (Colobus с модулем tcmini). Схемотехника и прошивка открыты, плату можно заказать на любом контрактном производстве примерно за $30. Остальное стандартно: колонка, кабель USB-C, iOS Forensic Toolkit для macOS или Linux и интернет для загрузки официальной прошивки HomePod.
Принцип работы адаптера
У HomePod mini встроенный кабель для питания и передачи данных, аппаратной комбинации клавиш для входа в DFU нет. Режим DFU активирует сам адаптер — по тому же принципу, по которому плата Raspberry Pi Pico переводит в DFU устройства на базе A11 (см. Длинные скриншоты с микроконтроллером Raspberry Pi Pico). Разница в том, что микроконтроллер адаптера решает сразу две задачи: переводит колонку в DFU и отправляет эксплойт.
С первым HomePod процедура выглядела иначе, а решение инженеры Apple придумали довольно остроумное: колонку нужно отключить от питания, перевернуть диагностическим разъёмом вверх, подключить к компьютеру через переходник и снова подавали питание. На HomePod mini этот метод неприменим, поэтому задачу перевода в DFU решает адаптер.
Пошаговое руководство
После того, как адаптер собран, оставшиеся шаги не представляют сложности.
Прошивка адаптера
Адаптер прошивается один раз, аналогично платам Waveshare RP2350 USB-A. Прошивка специфическая (скачать с GitHub), эксплойт прежний — usbliter8.
- Переведите адаптер в режим обновления прошивки и подключите к компьютеру (компьютер обнаружит внешний накопитель).
- Скопируйте файл прошивки из релизов Colobus на этот накопитель.
- Подождите несколько секунд. Плата готова к работе, повторно прошивать её не понадобится.
Подключение и извлечение
- Подключите Colobus к компьютеру.
- Вставьте кабель HomePod mini во второй порт USB-C (расположен сбоку на плате tcmini).
- Подождите около десяти секунд, пока колонка запустится. Команда
./EIFT_cmd infoдолжна обнаружить устройство в стандартном режиме (Normal mode). - Нажмите кнопку на плате Colobus рядом с красным светодиодом. Колонка моментально перейдёт в DFU.
- Отправьте эксплойт и смонтируйте ramdisk:
./EIFT_cmd bootУтилита определит сборку audioOS и выведет ссылку на прошивку. Ссылку можно вставить прямо в терминал либо скачать файл отдельно и перетащить его в консоль.
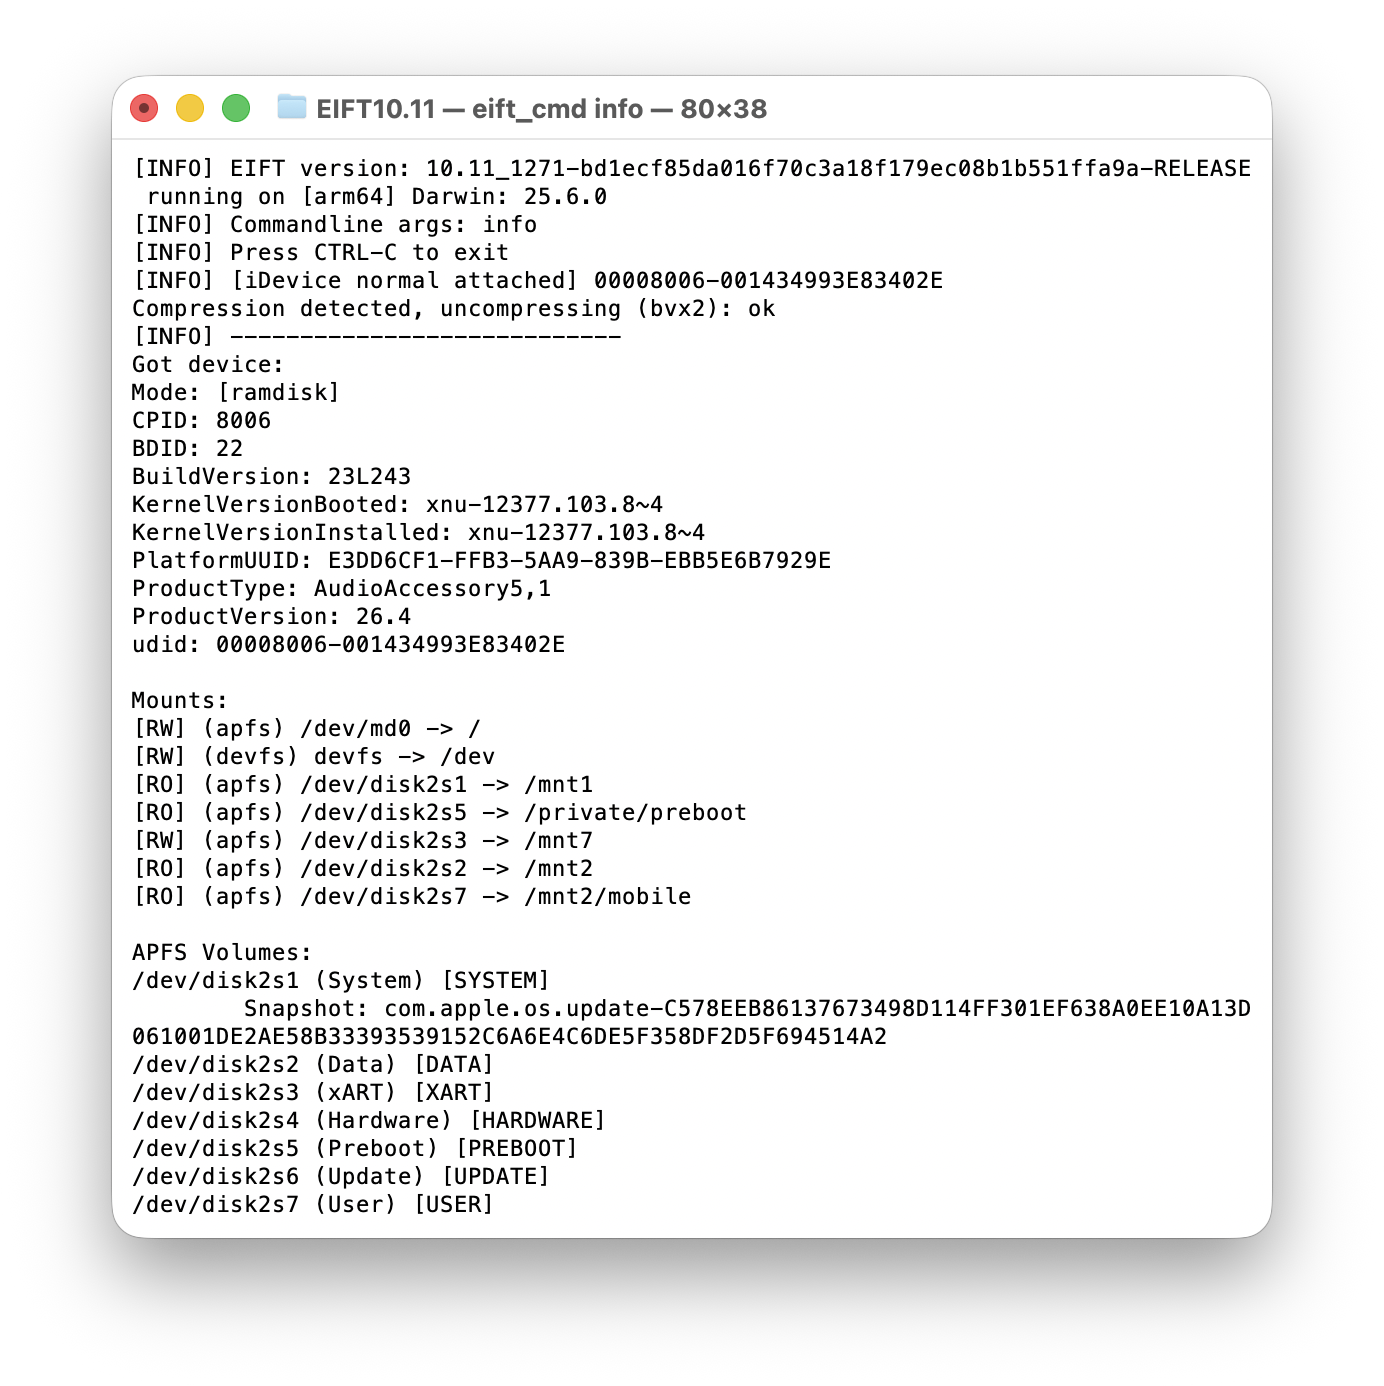
После запуска рамдиска команда
./EIFT_cmd infoпокажет устройство в режиме ramdisk, отобразит модель (AudioAccessory5,1для версии mini) и разметку томов APFS. - Разблокируйте том с данными:
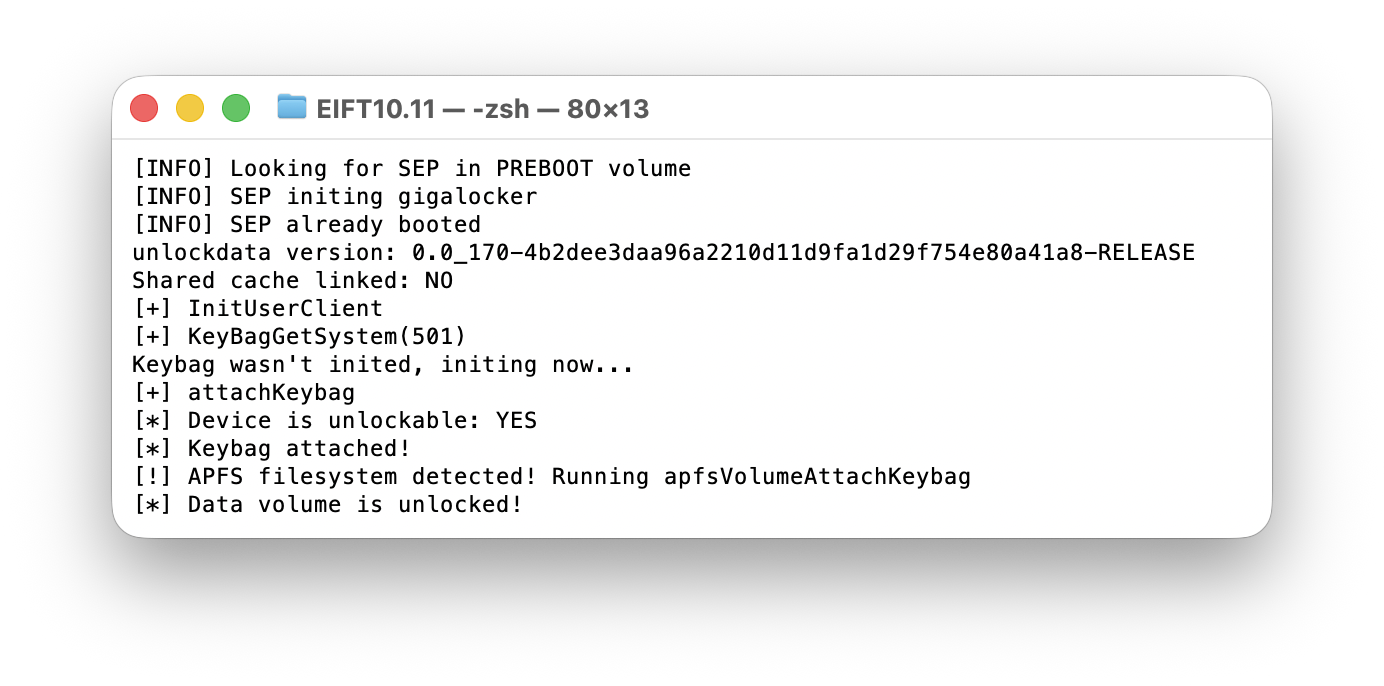
./EIFT_cmd ramdisk unlockdataКода блокировки на устройстве нет, том смонтируется сразу. EIFT подтвердит успешную разблокировку.
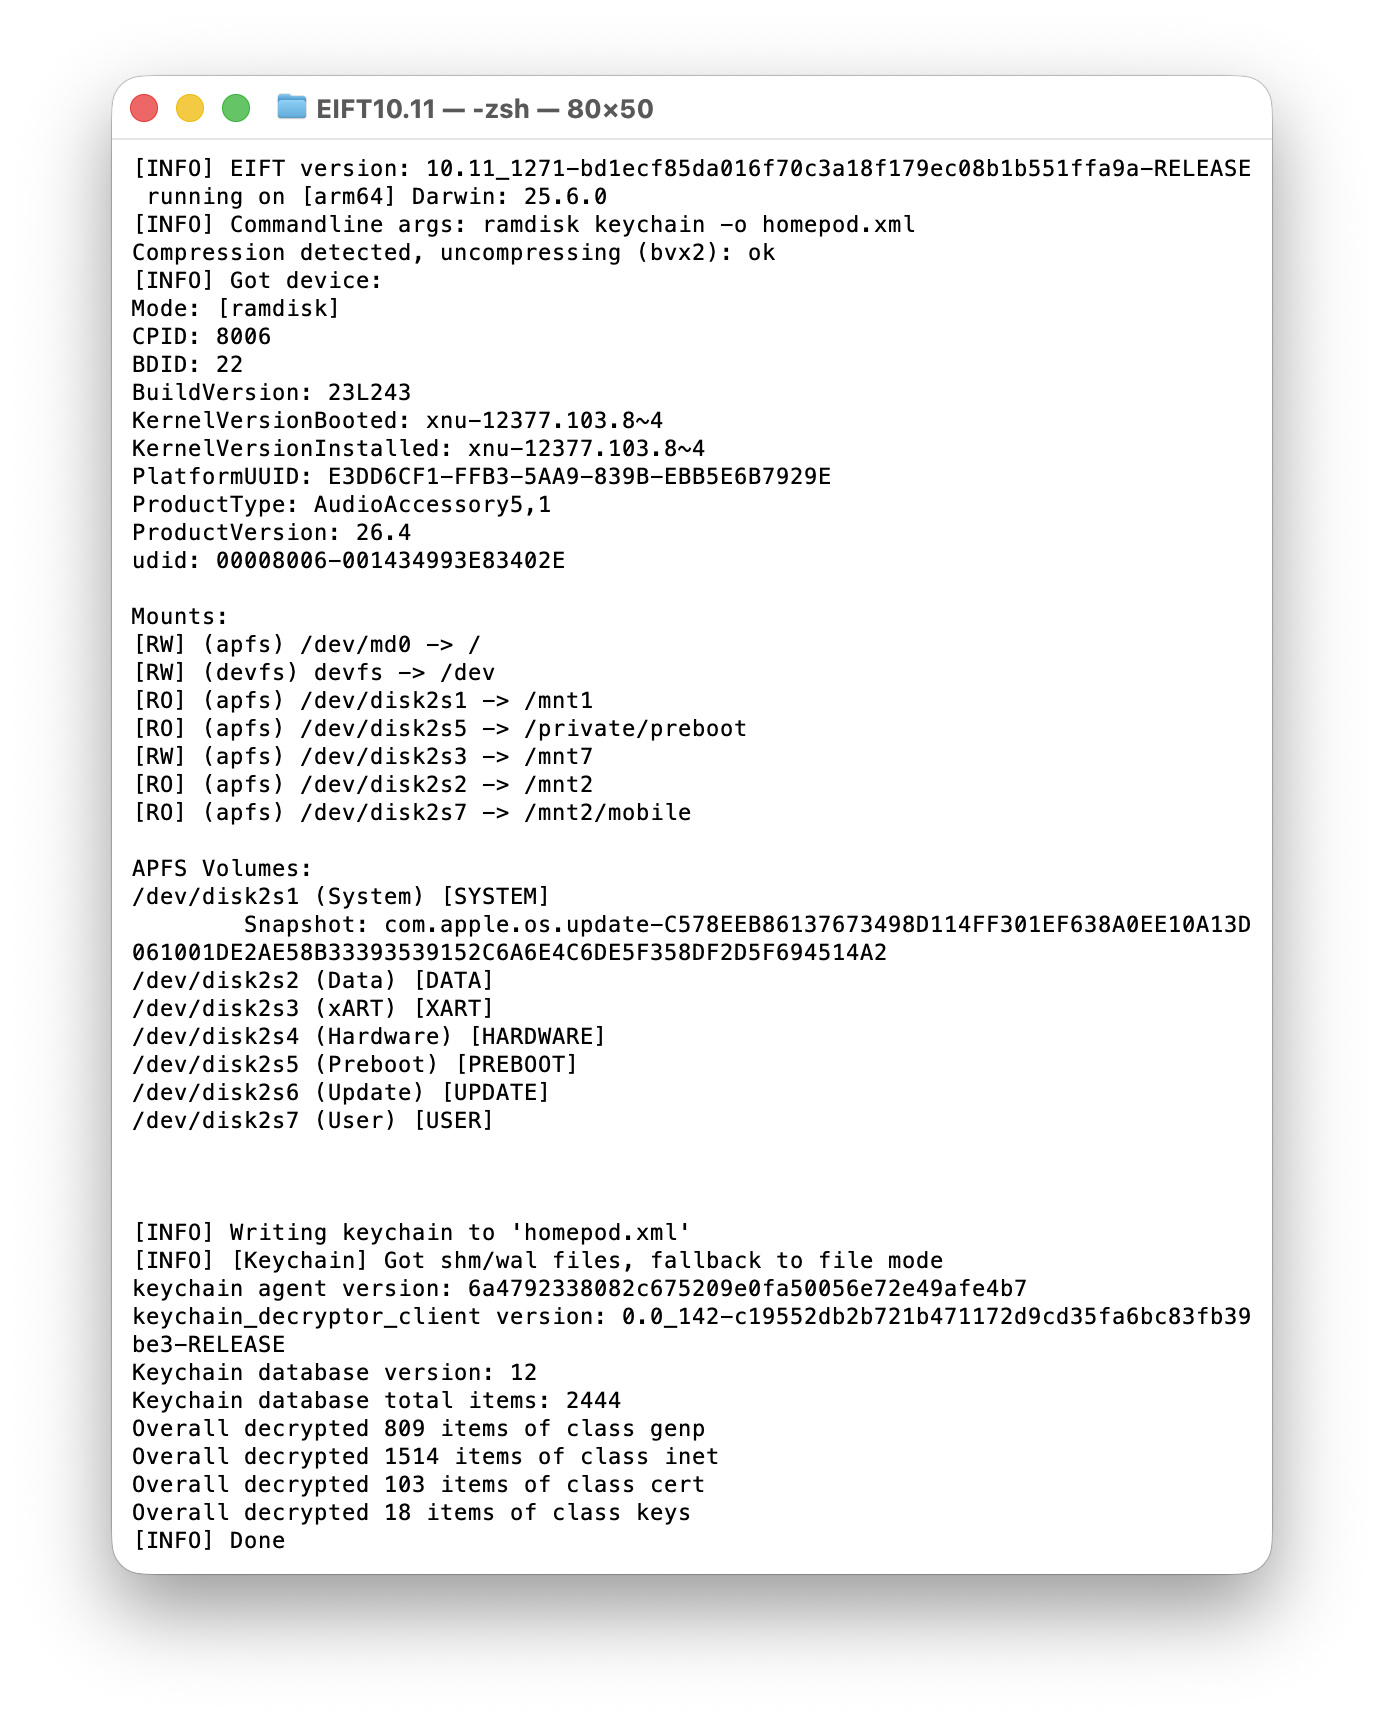
- Извлеките и расшифруйте связку ключей:
./EIFT_cmd ramdisk keychain -o homepod.xml - Снимите образ файловой системы:
./EIFT_cmd ramdisk tar -o homepod.tarКонтрольная сумма считается параллельно выгрузке и отобразится в конце.
- Выключите колонку:
./EIFT_cmd ssh halt
Анализ связки ключей
Связка ключей сохраняется отдельным файлом. Просматривать записи удобнее всего через Keychain Explorer в составе Elcomsoft Phone Breaker (EPB). Откройте homepod.xml (в нашем примере) — артефакты будут отсортированы по разделам.
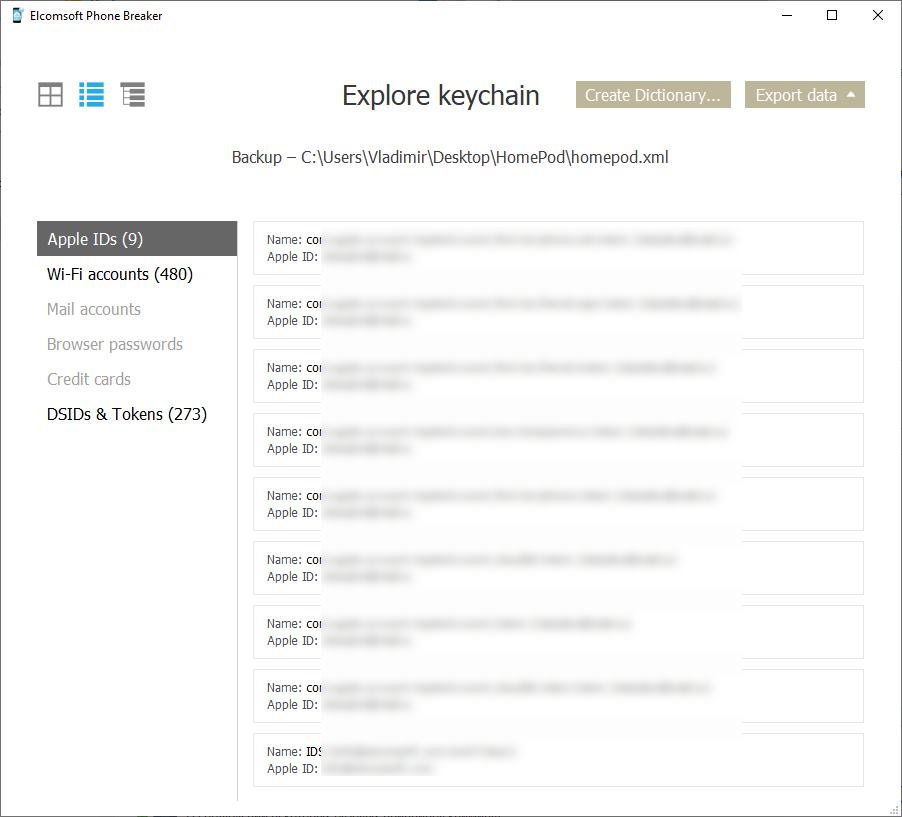
Главный практический интерес представляют идентификаторы Apple ID, идентификаторы UDID устройств и записи Wi-Fi (AirPort), где в открытом виде хранятся SSID и пароли.
Анализ в криминалистическом ПО
Архив с файловой системой можно открыть во многих утилитах для криминалистического анализа. При анализе homepod.tar в Magnet AXIOM набор артефактов оказался предсказуемо компактным, но выделились две категории данных:
- Окружение Bluetooth. В тестовом дампе нашлись iPhone 15 Pro Max, Apple Watch, MacBook Pro, Apple TV (под именем «Home»), комнатный датчик температуры Eve и пара неопознанных устройств. Для каждого присутствуют MAC-адрес и UUID.
- Хронология событий: таймлайн обращений Siri (без самих команд), проигрывание музыки, запуск приложений, трафик и обновления ОС.
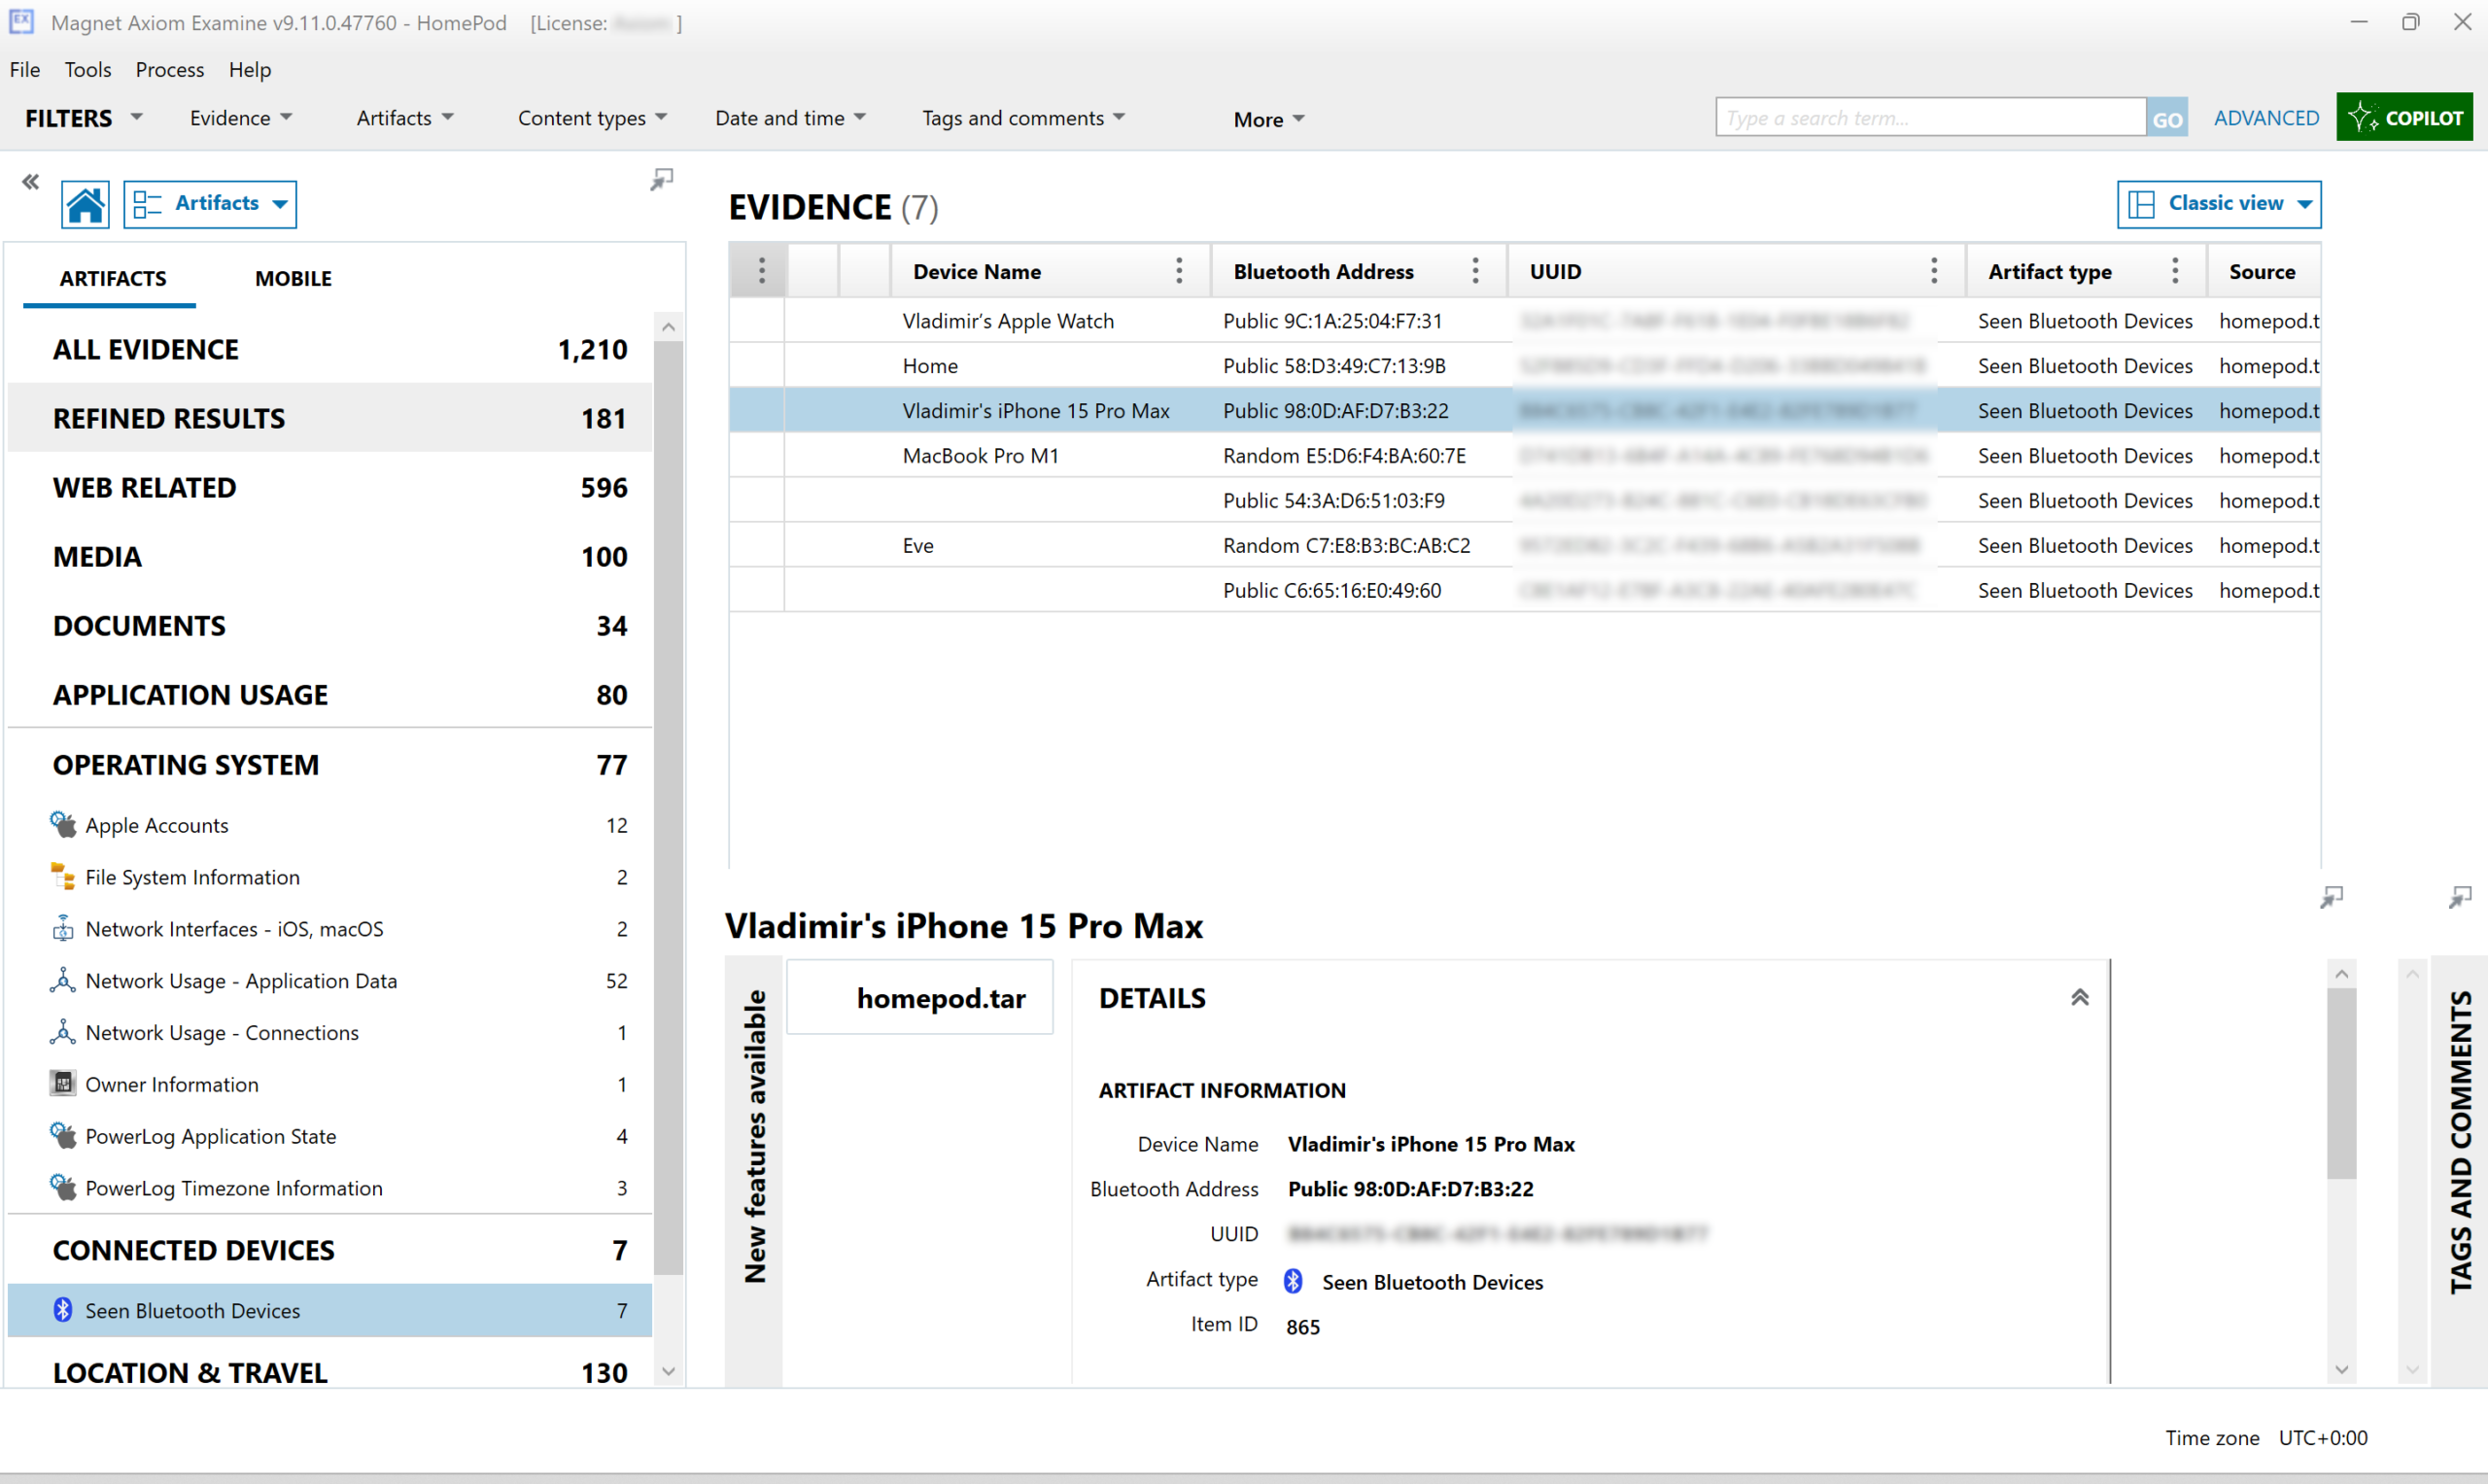
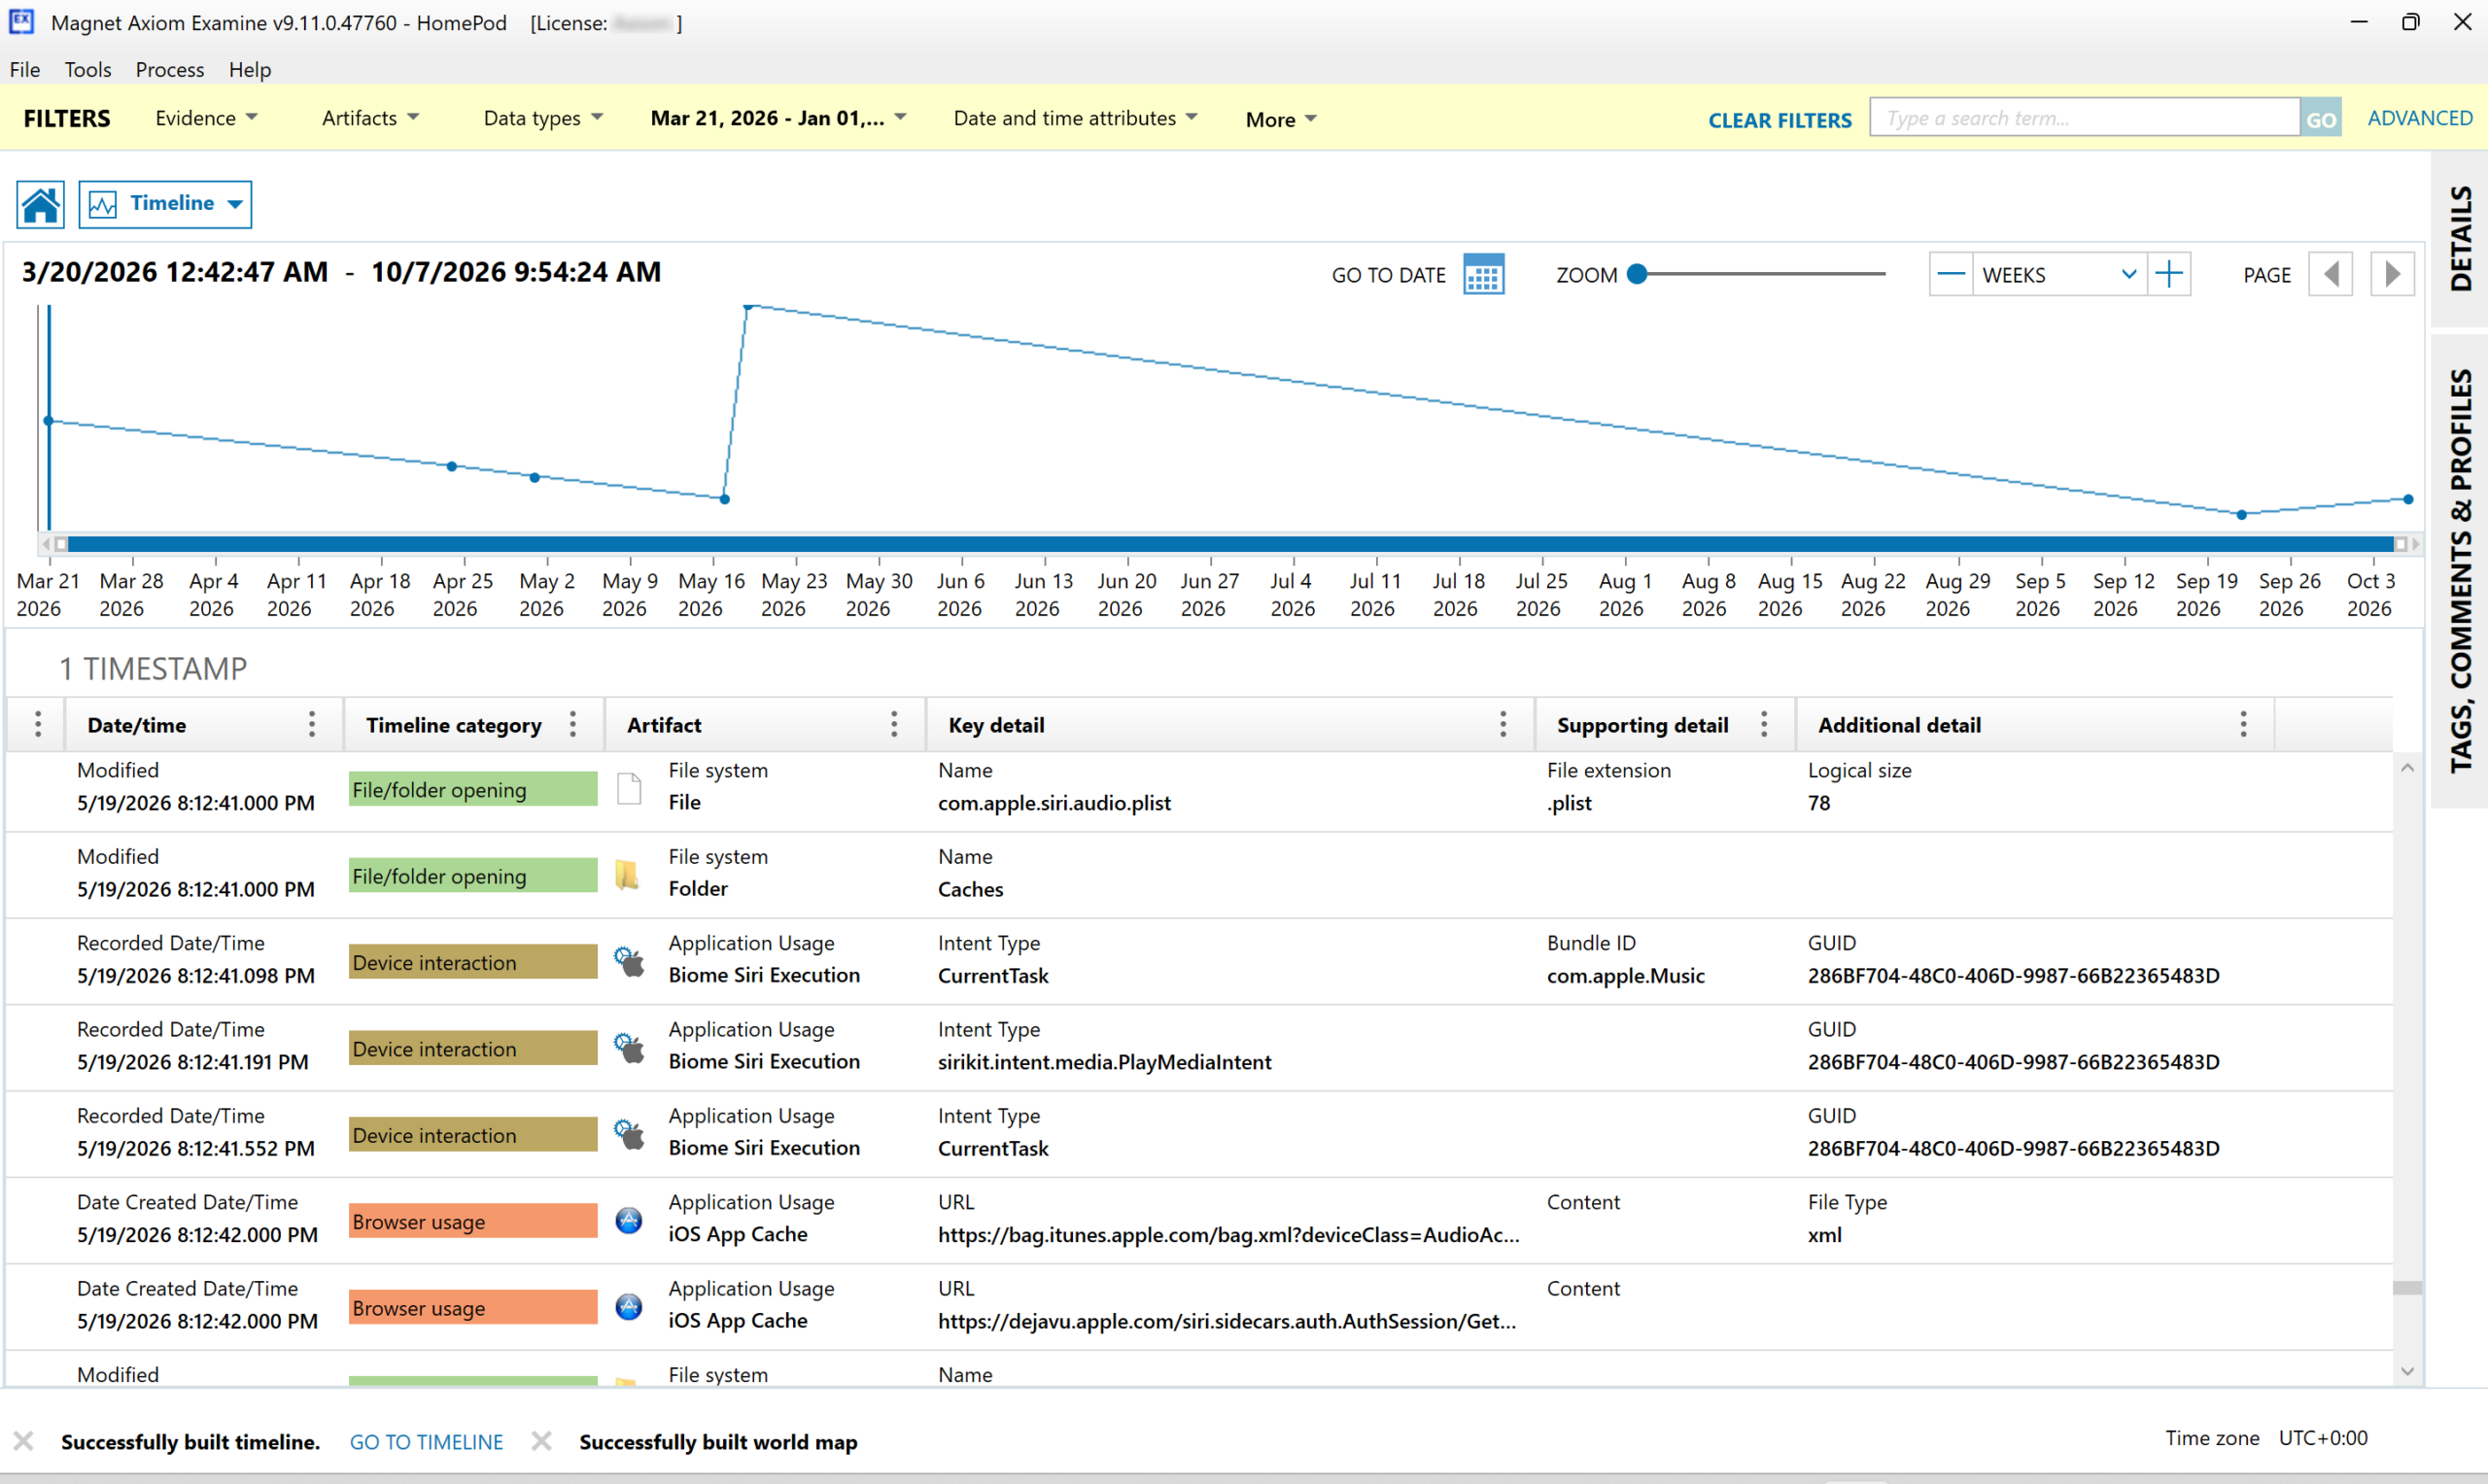
При работе с AXIOM обнаружилась особенность: во время обработки программа запросила путь к связке ключей, однако в отчёт её не включила. Для анализа связки ключей рекомендуем использовать Elcomsoft Phone Breaker.
macOS и Linus
Сейчас HomePod mini поддерживается только в версиях EIFT под macOS и Linux. Эксплойт исполняется микроконтроллером адаптера, поэтому поддержка Windows принципиально возможна; мы работаем над реализацией.
Заключение
Умные колонки HomePod mini пополнили список устройств Apple, для которых поддерживается низкоуровневое извлечение через эксплойт загрузчика. Аппаратная часть состоит из недорогого DIY-адаптера, а сам процесс включает стандартные шаги: прошить адаптер, подключить колонку, перевести в DFU и выполнить типовые команды boot, unlock, keychain и tar. Набор данных включает из пароли Wi-Fi, список сопряжённых устройств и идентификаторы Apple ID; всё это может послужить отличной отправной точкой расследования, а в ряде случаев и единственной доступной информацией о владельце.
- iOS Forensic Toolkit 8.70: поддержка всех версий Apple Watch и офлайновая установка агента-экстрактора15 May, 2025
- Elcomsoft System Recovery 8.34: высокая скорость снятия образов и масса новых возможностей 29 April, 2025
- Быстрый просмотр событий Windows в Elcomsoft System Recovery 19 December, 2024
- iOS Forensic Toolkit 8.62: работа над ошибками22 November, 2024
- Elcomsoft Distributed Password Recovery получил функцию балансировки нагрузки14 November, 2024
